חדשות סייבר - ארז דסה
Telegram channel · @CyberSecurityIL
לפרסום בערוץ ויצירת קשר: @ErezD https://cybersecurityil.co.il/ גם ב-Xוויטר https://x.com/CyberIL
Join on Telegram ↗📰 Daily digest · 2026/10/22
הערוץ דיווח לאחרונה על שורה של פריצות ודליפות מידע חמורות בחברות טכנולוגיה וענן בולטות, בהן Railway ו-PingCAP שחוו גניבת נתונים וסיסמאות של לקוחות. כמו כן, פורסם כי בנק לאומי מנהל תהליך תביעה נגד פייסבוק בעקבות מודעות פישינג מתחזות, לצד אזהרות על ניצול חולשות באבטחת שרתי Plex ומתקפה על ספריית הקוד הפתוח LiteLLM.
Recent posts

לחברת פורטי לא אכפת שיום חמישי היום... החברה מפרסמת הודעה בה היא מבקשת להתכונן לעדכונים שהולכים לצאת היום. חלקם סוגרים חולשות קריטיות במוצרים. https://t.me/CyberSecurityIL/9749
חברת Quest Diagnostics מדווחת על גישה בלתי מורשית למערכת המשמשת להזמנת בדיקות רפואיות וצפייה בתוצאות של בדיקות. חברת Quest Diagnostics, אחת מחברות בדיקות המעבדה הגדולות בארה"ב, מדווחת כי זיהתה גישה בלתי מורשית למערכת Quanum Lab Services Manager, המשמשת מוסדות רפואיים להזמנת בדיקות מעבדה, קבלת תוצאות וצפייה בתוצאות של מטופלים. בעקבות האירוע החברה השביתה את הגישה למערכת אבל טוענת במקביל כי פעילות

קבוצת תקיפה טוענת שפרצה למשרד הכלכלה והתעשייה של כווית. הקבוצה מפרסמת מספר קבצים ומסמכים פנימיים המעידים לכאורה על הפריצה, תוך שהם דורשים דמי כופר של 5,000 דולר כדי לעצור את פרסום המידע. https://t.me/CyberSecurityIL/9747

המייסד של Railway: "היינו שניות מאחורי התוקפים" כמה שניות מאוחר מדי.

הגיע הזמן: מנכ"ל בנק לאומי, חנן פרידמן, טוען כי הבנק מנהל תהליך תביעה מול פייסבוק בעקבות פוסטים זדוניים שמפורסמים ברשת ומתחזים לבנק לאומי. כתבתי על זה במספר הזדמנויות בערוץ, כיצד פייסבוק ושות' נהנות מהכסף של התוקפים כשאלו מקדמים מודעות זדוניות בתשלום. https://t.me/CyberSecurityIL/9745
חברת שירותי הענן היפנית Onamae Desktop Cloud השביתה שרתים של לקוחות בעקבות מתקפת סייבר. החברה מדווחת כי תוקפים התקינו נוזקות בחלק משרתי הלקוחות וכ-27 אלף שרתים חשופים לפגיעה וגניבת מידע. https://t.me/CyberSecurityIL/9744
קבוצת הנדלה טוענת כי פרצה לרשת של חברת Otech המספקת מערכות לעמדות תשלום (POS). הקבוצה מפרסמת מידע להורדה שגנבה לכאורה מהרשת של החברה. https://t.me/CyberSecurityIL/9743
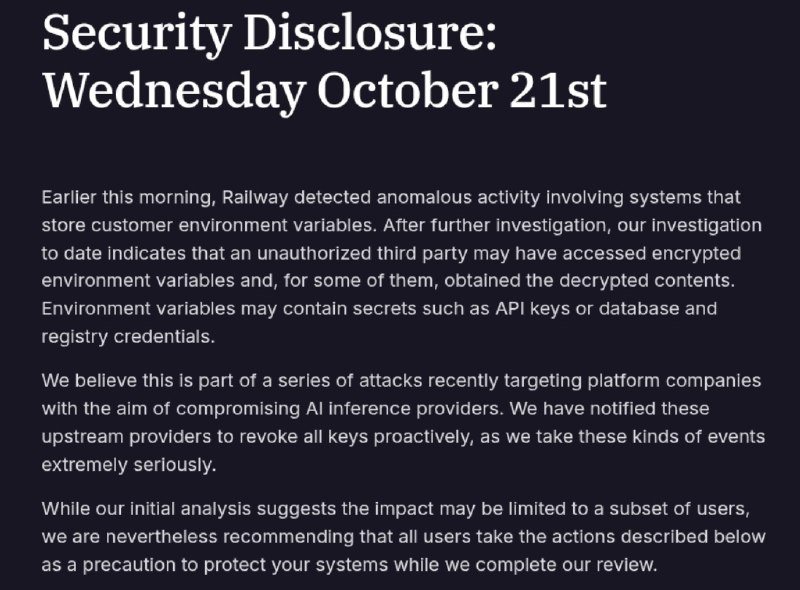
⛔תוקפים פרצו לרשת של חברת Railway וגנבו מפתחות API וסיסמאות של לקוחות. חברת Railway, המספקת שירותי ענן שונים, מדווחת כי זיהתה פעילות חריגה במערכות המאחסנות משתני סביבה של לקוחות. לפי החברה, גורם בלתי מורשה הצליח לגשת למידע מוצפן, ובחלק מהמקרים גם למידע לא מוצפן שכולל מפתחות API, סיסמאות למאגרי מידע ופרטי הזדהות לשירותי ענן. בעקבות האירוע, Railway פנתה לספקיות השונות כדי שיבטלו מפתחות שנחשפו, אי

חברת PingCAP מדווחת על דלף מידע רחב. קבוצת FulcrumSec טוענת שגנבה 10.6TB של מידע. חברת PingCAP, המפתחת את מסד הנתונים TiDB ומספקת שירותי ענן, מדווחת כי תוקפים השתמשו בפרטי הזדהות גנובים כדי לחדור למערכות פנימיות ולגנוב קוד מקור ומידע של לקוחות כגון שמות, כתובות מייל, פרטי חוזים ועוד. קבוצת FulcrumSec טוענת שגנבה מהחברה כ-10.6TB של מידע הכולל כ-4.9 מיליון קבצים, וכבר פרסמה לטענתה כ-200GB מהמידע

📺 תוקפים מנצלים ארבע חולשות ב-Plex כדי להשתלט על שרתים של משתמשים. הסוכנות להגנת סייבר ותשתיות בארה"ב מזהירה מניצול פעיל של שרשרת חולשות בשם Plex2Shell ב-Plex Media Server (תוכנה לניהול ולהזרמת סרטים וכו'). שילוב החולשות מאפשר לתוקף להריץ קוד בשרת ללא הזדהות. לפי Plex, שרתים שנפרצו משמשים בעיקר לכריית קריפטו. תיקון זמין בגרסה 1.43.3.10861 ומעלה. פרטים נוספים על שרשרת החולשות - כאן. https://t.
מתקפת שרשרת אספקה: תוקפים פרצו (שוב) לספריית LiteLLM והפיצו גרסה עם נוזקה לגניבת סיסמאות. פרויקט הקוד הפתוח LiteLLM, המשמש לחיבור וניהול מודלי AI, נפרץ ע"י תוקפים שפרסמו גרסה זדונית שהופצה דרך PyPI.. לפי צוות האבטחה של LiteLLM, התוקפים השתמשו ככל הנראה בטוקנים גנובים של שלושה מפתחים ב-GitHub כדי להפעיל ולאשר את תהליך שחרור הגרסה. הגרסא הזדונית (גרסה 1.107.0) כבר הוסרה, ומשתמשים שהתקינו אותה נדר
ארה"ב: מטא תשלם קנס של 25 מיליארד דולר על הפרת פרטיות בפרשת קיימברידג' אנליטיקה (כלכליסט) בית משפט בניו מקסיקו, ארה"ב, חייב היום את מטא (Meta) לשלם קנס בסך 25 מיליארד דולר, כחלק מתביעת פרטיות מידע במסגרת פרשת קיימברידג' אנליטיקהנפתח בכרטיסייה חדשה מלפני יותר מעשור. כך מדווחת CNBC. הקנס, שנחשף במסמך שהוגש לבית המשפט, מגיע לאחר שחבר מושבעים בבית משפט בסנטה פה קבע בספטמבר כי ענקית הטק הטעתה את האזר