Cyber & Code
Telegram channel · @CYBERSECURITYCODING
ערוץ סייבר, AI ותכנות. חדשות, מדריכים ואתגרי OSINT. 💬 דיונים: @CyberSecuritycodingchat
Join on Telegram ↗📰 Daily digest · 22/10/2026
הערוץ פרסם לאחרונה תכנים מרתקים על אבטחת מידע וטכנולוגיה, כולל הסבר על מתקפת שרשרת אספקה שבה תוכנת הגיבוי AOMEI הופצה עם דלת אחורית עקב חוסר בחתימה דיגיטלית. בנוסף, הוצגו מושגים כמו פגיעות אלגוריתמי החסימה של MD5 והסתרת מידע בתוך פיקסלים של תמונות באמצעות סטגנוגרפיה, לצד המלצה על הצטרפות לקהילת AI חדשה.
Recent posts

תוכנת גיבוי לגיטימית התקינה דלת אחורית למשתמשים שלה. לא פריצה לתוכנה, פשוט עדכון רגיל שהגיע מהשרת הרשמי. ככה עבדה המתקפה על AOMEI Backupper החודש, לפי מה שחשפו Google ו-Mandiant: תוקפים שינו את קובצי העדכון בשרת של החברה למשך 5 עד 10 דקות בכל פעם. כל מי שהתוכנה שלו בדקה עדכון בדיוק אז, הוריד דלת אחורית. הסיבה שזה עבד: העדכונים לא היו חתומים דיגיטלית, אז לתוכנה לא הייתה דרך לדעת שהקובץ זויף. החתי
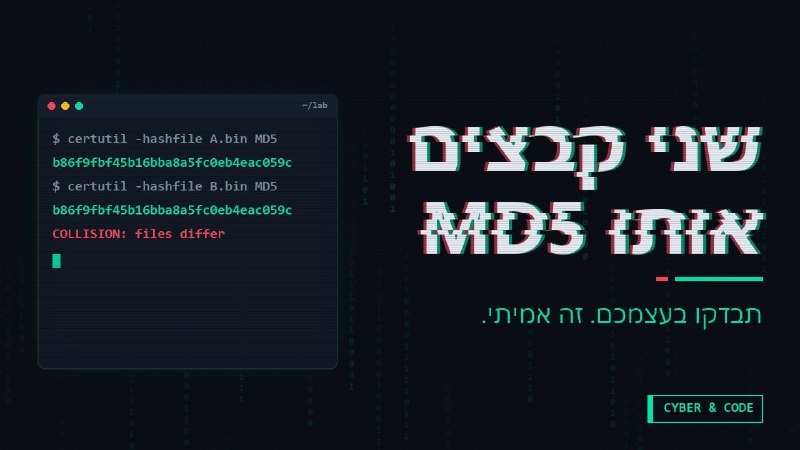
הורדתי שני חוזים. באחד כתוב 100 ₪, בשני 100,000 ₪. מבחינת ווינדוס זה אותו קובץ בדיוק. לכל קובץ יש טביעת אצבע דיגיטלית, hash. משנים פסיק אחד, וכל המספר משתנה. ככה בודקים שהורדה לא שונתה, וככה חותמים דיגיטלית על מסמכים. אבל ב-MD5 זה כבר לא עובד: אפשר לייצר שני קבצים שונים עם אותה טביעת אצבע בדיוק. וזה לא תיאורטי. ב-2012 הנוזקה Flame זייפה ככה חתימה של מיקרוסופט והתחזתה לעדכון של Windows Update. וע
🤖 מתעניינים בבינה מלאכותית (AI)? זה בשבילכם! רוצים להישאר מעודכנים בעולם ה-AI, להכיר כלים חדשים ולגלות מה חדש בתחום שמתפתח בקצב מטורף? 🚀 מוזמנים להצטרף לקהילת Tech Cyber AI Israel ולעקוב אחרי תכנים בנושא בינה מלאכותית וטכנולוגיה. 🔗 להצטרפות לקהילה: https://t.me/tech_cyber_ai_israel 🔥 אל תישארו מאחור — העתיד כבר כאן!

התמונה הזאת נראית רגילה לגמרי. בתוך הפיקסלים שלה מוחבאת הודעה, ואי אפשר לראות אותה. כל פיקסל הוא שלושה מספרים: אדום, ירוק, כחול. תשנו את הספרה הכי קטנה בכל אחד, והצבע זז בצעד אחד מתוך 255. העין לא קולטת הבדל. אבל שם, בביט הקטן, אפשר לכתוב כל דבר. קוראים לזה סטֶגנוגרפיה: לא להצפין הודעה, אלא להסתיר שבכלל קיימת הודעה. בניתי כלי שעושה בדיוק את זה. הקובץ בהודעה הבאה. בוחרים תמונה, כותבים סוד, ומקבלי

הקלדת אימייל בטופס, התחרטת, סגרת. מאוחר מדי. האתר כבר קיבל אותו. רובנו חושבים שכל עוד לא לחצנו "שלח", שום דבר לא יצא. אבל הדפדפן יורה אירוע על כל תו שאתם מקלידים, וכל סקריפט בדף יכול להאזין לו ולקרוא את הערך בזמן אמת. כולל סקריפטים של חברות פרסום ומעקב שהאתר הטמיע. זה לא תיאוריה. מחקר Leaky Forms סרק 100 אלף אתרים מובילים ומצא שבכ-2,950 מהם האימייל נשלח לחברות מעקב עוד לפני הלחיצה על שלח. ב-52 א

ויזה קונה חברה ישראלית ב-2.4 מיליארד דולר. מה היא יודעת לעשות? לזהות אתכם לפי איך שאתם מקלידים. החברה היא BioCatch מתל אביב. הבנקים שעובדים איתה לא בודקים רק אם הסיסמה נכונה. הם בודקים איך הקלדתם אותה. לכל אחד יש קצב משלו. כמה זמן האצבע נשארת על כל מקש, כמה זמן עובר בין מקש למקש. אצל אחד th יוצא ב-60 מילישניות, אצל אחר ב-200. ביחד זו טביעת קצב. מישהו שגנב לכם את הסיסמה עדיין מקליד אותה כמו עצמו
